Kubernetes 1.37 "Garhwal":层层筑台,夯实 AI 原生时代的云底座
#Kubernetes 1.37 "Garhwal":层层筑台,夯实 AI 原生时代的云底座
Kubernetes v1.37 被命名为Garhwal(गढ़वाल,发音为gaṛhvāl),取自印度北阿坎德邦的喜马拉雅山脉地区。该主题的设计灵感源自该地区白雪皑皑的山峰、雪松林、梯田、河流和山间小径,旨在颂扬一个每个层面、每条路径和每项贡献都紧密相连的社区。这个比喻极为贴切地形容了此次发布:1.37 没有单一的戏剧性飞跃,更多是过去一两个版本里一直跟进的功能,各自又向前推进了一截。
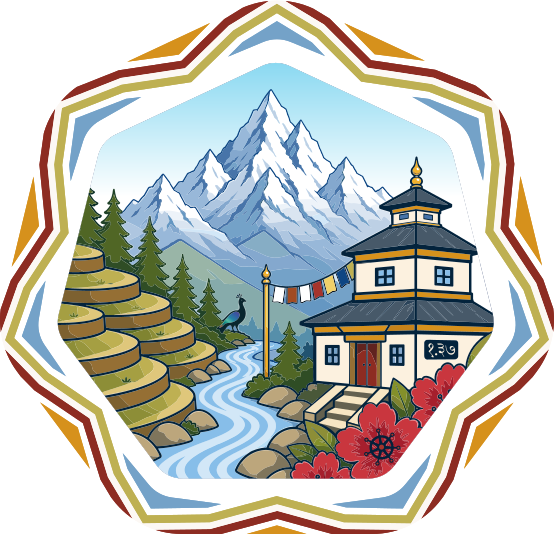
该标志的设计灵感源于加尔瓦尔地区的风光,展现了层层叠叠的梯田向上延伸至白雪皑皑的山峰,以及汇聚山涧溪流的河流。这些元素共同象征着众多特别兴趣小组和社区的贡献汇聚于同一项目之中,而雪松林则代表着一个生态系统,在这个系统中,不同的项目共享共同的资源,并肩成长。
一幅以环状编织工艺为灵感的画面环绕着整个景观,展现了个人贡献如何汇聚成一股强大的力量。画面中,色彩斑斓的喜马拉雅莫纳尔花象征着社群的多元技能和视角,而红色的布兰什花则在花蕊中点缀着Kubernetes的舵机符号。一座标有1.37(梵文天城体1.37)的山间小屋,将此次发布活动与加尔瓦尔地区紧密联系起来。
该版本包含 67 项增强功能,其中 16 项晋级为 Stable,23 项晋级为 Beta,27 项进入 Alpha,另有 1 项被弃用/移除。作为今年第二个主要版本,开发周期从 5 月到 8 月历时 15 周,吸引了 212 家公司、1754 名个人贡献者参与。
一、调度与弹性:从"单点作战"到"工作负载感知"
Kubernetes 传统上逐个调度和扩缩容 Pod,对 Pod 之间的关联性了解有限,这对无状态服务没问题,但对需要多个 Pod 同时启动、共享加速器访问权限并作为整体扩缩容的 AI 工作负载来说就成了问题。1.37 带来了多项功能,让平台的调度更加感知工作负载。
其中一项重要变化是 HorizontalPodAutoscaler 缩容至零功能晋级为 Beta 并默认启用,允许 HPA 在需求消失时将副本降为零,需求恢复后再拉起;由于零副本时没有运行中的 Pod 可用于采集指标,该功能依赖对象或外部指标而非 CPU/内存指标。
二、动态资源分配(DRA):异构算力管理的全面成熟
DRA 扩展资源支持已晋级为 GA,这是让 DRA 驱动能满足通过传统扩展资源 API 发出的请求(如 Pod 规格中的 example.com/gpu)而无需单独部署设备插件的机制;扩展资源名称可直接设置在 DeviceClass 上,请求该资源的 Pod 会通过 DRA 匹配到设备,工作负载端无需 ResourceClaim。这一功能自 1.34 版本被接纳为 KEP 以来一直稳步推进。
Node Declared Features(KEP 5328)也进入了 GA,节点借此声明自己具备的特定软件资源(例如原地调整 Pod 大小),使 kube-scheduler、准入控制器或 API 服务器等组件能够据此调度工作负载。
另有一项在 1.37 中进入 Stable 的功能,让 Kubernetes 能够标记出故障或性能下降的设备,使其不再被分配给新的工作负载,这与不健康节点的标记方式类似。
卷健康监控方面也有新进展:这项自 v1.21 就有初步实现的 KEP,在 1.37 中被重置为 Alpha 阶段重新推进,新增了四个 CSI RPC 接口——控制器插件通过 ControllerListVolumeHealth 和 ControllerGetVolumeHealth 报告存储卷健康状况,结果存入 PersistentVolumeClaim.status.healthStatus;节点侧 kubelet 则通过 NodeGetVolumeHealth 获取本节点各卷的健康状况并记录到 Pod.status.volumeHealth。错误词汇表保持简单可扩展(如 Inaccessible、Degraded 等),控制器侧和节点侧的报告相互独立,为用户提供更完整的存储健康视图。
三、网络与存储:告别历史包袱,深耕底层性能
网络:向 nftables 迁移的漫长告别,以及 IPVS 模式的正式退场
在网络方面,Kubernetes 1.37 继续将集群流量处理从 IPVS 转向 nftables。1.37 正在为最终将 nftables 设为 kube-proxy 的默认后端打基础,这将取代现有的 iptables 和 IPVS 系统;由于这一转变需要更新的 Linux 内核(5.13 及以上)并需要持续的稳定性测试,本版本的重点是为用户做准备,而非立即切换。
底层性能也有提升:kube-proxy 现在对"列表"操作绕过了 nft 命令行工具,转而直接使用内核的 netlink 接口与 nftables 交互,从而更加高效。此外,kube-dns 现已被弃用,转而推荐 CoreDNS(这也是几乎所有人本来就在使用的),1.40 版本之后将不再构建新的 kube-dns 软件包。
与此同步,kube-proxy 的 ipvs 模式本身也正式进入弃用流程。该模式自 v1.8 引入以来意在解决 iptables 的性能瓶颈,但由于内核 ipvs API 本身无法完整实现 Service 语义,ipvs 模式底层实际上仍要依赖 iptables。目前以 ipvs 模式运行的集群启动时会打印弃用警告,官方给出的时间表是:到 v1.40,ipvs 模式预计默认禁用(仍可通过特性门控手动开启);到 v1.43,将被彻底移除。可以用以下命令确认当前运行模式:
kubectl -n kube-system get configmap kube-proxy -o jsonpath='{.data.config\.conf}' | grep 'mode:'
存储:挂载加速与生命周期追踪,及一处需要注意的破坏性变更
- SELinuxChangePolicy 与 SELinuxMount 功能在 1.37 中进入 GA 并默认启用,卷会以挂载选项
-o context=<label>的方式直接带上正确标签,而非递归重新打标签——但仅当卷所用 CSI 驱动通过 CSIDriver 的.spec.seLinuxMount: true显式选择加入时才生效。需要注意的是这是一项破坏性变更:由于单次挂载只能持有一个 SELinux 上下文,此前依赖递归重新标记、在同一节点上共享同一卷但使用不同 SELinux 标签的 Pod,日后可能无法同时启动;如需保留旧行为,可在 Pod 规约中显式设置seLinuxChangePolicy: Recursive。未启用 SELinux 的集群不受此变更影响。 - PVC 使用情况追踪功能在 1.36 中为 PersistentVolumeClaimStatus 增加了 unusedSince 时间戳字段,1.37 中该功能晋级 Beta,API 形态也随之调整。
- 面向动态供应的节点存储容量评分功能在 1.37 中晋级 Beta,CSI 卷挂载限制与集群自动扩缩器的集成功能也晋级 Beta。
- 自 1.36 版本起被禁用且无法再启用的 gitRepo 卷插件,在 1.37 中正式移入 GA。
四、身份认证与配置:填补空白,消除陷阱
Pod Certificates(Pod 证书)在 1.37 中进入 Stable,构建于 PodCertificateRequest API 之上。此前工作负载之间缺乏合适的身份证明手段:ServiceAccount 令牌是为访问 API 服务器设计的,通用的 CertificateSigningRequest API 能签发证书却无法将其送达运行中的 Pod,团队因此往往依赖 cert-manager 或 SPIFFE/SPIRE 来实现基本的 Pod 间 mTLS。
KYAML 在 1.37 版本中最终进入 Stable,它是一种符合 Kubernetes 规范的 YAML 输出格式,采用一种被称为"流式"(flow style)的标准 YAML 子集,用于消除常见的语法陷阱。
Metrics API 也在 1.37 中终于毕业为 GA——metrics.k8s.io 在 Beta 阶段停留了近九年,这次毕业标志着这一支撑 HPA、kubectl top 等常用能力的标准 API 得到正式认可,本身不带来功能性变更,且过渡期间 v1 与 v1beta1 会并存,方便用户按自己的节奏迁移。
**用户命名空间中的 kubelet(Rootless 模式)**预计毕业至 Beta。这项能力允许 kubelet 等节点组件运行在 Linux 用户命名空间内、以主机上的非特权用户身份执行,而在命名空间内部仍表现为 root,从而在不牺牲功能的前提下减少对主机级 root 权限的依赖,缩小潜在漏洞的影响面。
五、底层机制与基础设施:API 服务器的极致调优
Kubernetes 1.37 完成了弹性 watch 缓存初始化的相关工作:ResilientWatchCacheInitialization 功能开关早在 1.34 版本就已进入 Stable,而 1.37 中剩余的 WatchCacheInitializationPostStartHook 开关也晋级 Stable 并被锁定。
ConcurrentWatchObjectDecode 开关自 1.31 版本以来一直处于 Beta(默认关闭)状态,Kubernetes 1.37 将其默认开启。启用后,解码/转换步骤会被转移到一个有界的工作协程池(默认 10 个,这一数字来自测试调优,结果显示收益在 8 到 12 个协程之间趋于平缓)中处理,而非单一协程,并由一个收集器将事件重新按原始顺序组装后再交付,从而精确保持事件顺序。
声明式校验(declarative validation)这一格式在上一版本正式确立,本周期在处理创纪录的 118 次 API 评审中发挥了重要作用,减少了手动编写校验代码的需求;开发者通过在定义 API 模式的 types.go 文件中直接使用接口定义语言(IDL)标签来声明校验规则,校验代码确保运行时不会传入会导致操作数据损坏的错误值。
六、值得留意的弃用与清理项
除了 ipvs 模式弃用外,1.37 还有两处面向使用者的收尾工作:
kubectl run --filename/-f参数被弃用:因为该命令生成的 Pod 本就完全由NAME、--image等命令行参数构建而成,这个文件参数已无实际意义。- kubelet 静态 Pod 不再能引用 Secret 或 ConfigMap:静态 Pod 原本就不该直接读取 API 资源(因为它们不经由 API 服务器创建),但此前一处缺陷曾允许它们通过
configMapRef、secretRef等字段间接引用。这一缺陷在 1.37 中被修复,此前用于绕过限制的PreventStaticPodAPIReferences特性门控也一并被移除。
另外一项持续性变更是对 CGroup v1 支持的逐步淘汰:自 1.35 起 failCgroupV1 默认设为 true,仍依赖 CGroup v1 的节点上 kubelet 会初始化失败,除非显式设置覆写项 failCgroupV1: false。这一覆写仍可在 1.37 中使用,但官方将其定位为短期过渡手段,因为原地调整 Pod 资源、分层内存保护等高级能力完全依赖 CGroup v2。
结语:层层筑台,行稳致远
Kubernetes 1.37 已于 2026 年 8 月 26 日正式发布,下一个版本预计将在年底前发布。这次发布更适合被理解为一次战略性的巩固:DRA 的成熟让异构算力管理步入正轨,nftables 的底层优化(连同 ipvs 模式的正式退场)为网络性能扫清障碍,工作负载感知调度与 HPA 缩零让集群弹性更加智能;而 Pod 证书、KYAML 和 Metrics API 的转正,则补齐了安全、配置与可观测性管理的拼图。与此同时,几处面向使用者的破坏性变更和弃用(SELinux 挂载行为调整、静态 Pod 限制收紧、kubectl 参数清理)也提醒运维团队在升级前做好功课。
文档信息
- 文章作者:运维技术团队 - Devin
- 发布日期:2026-09-17
- 适用平台:linux
- 参考链接:
- Kubernetes 官方博客 — Kubernetes v1.37: Garhwal — https://kubernetes.io/blog/2026/08/26/kubernetes-v1-37-release/
- Kubernetes 官方博客 — Kubernetes v1.37: DRA Updates — https://kubernetes.io/blog/2026/09/03/kubernetes-v1-37-dra-updates/
- Kubernetes 官方博客(中文)— Kubernetes v1.37 抢先看 — https://kubernetes.io/zh-cn/blog/2026/07/31/kubernetes-v1-37-sneak-peek/
- kubernetes/sig-release GitHub Discussion #3051 — https://github.com/kubernetes/sig-release/discussions/3051
- Network World — Kubernetes 1.37 advances workload-aware scheduling and cluster networking — https://www.networkworld.com/article/4214824/kubernetes-1-37-advances-workload-aware-scheduling-and-cluster-networking.html
- Cloud Native Now — Kubernetes v1.37 Enhances Dynamic Resource Allocation — https://cloudnativenow.com/features/kubernetes-v1-37-enhances-dynamic-resource-allocation/
- Cloudsmith — Kubernetes 1.37: What You Need to Know — https://cloudsmith.com/blog/kubernetes-1-37-what-you-need-to-know
- mirrord by MetalBear — New Features We Find Exciting in the Kubernetes 1.37 Release — https://metalbear.com/blog/kubernetes-1-37/
- Kubernetes 官网 — Releases — https://kubernetes.io/releases/
如果本文对你有帮助,欢迎点赞、在看、转发,让更多开发、运维同学们看到!